MALFEX npm «imgdecode» փաթեթը թաքցնում է Shellcode Loader-ը Windows Native հավելվածում

Տեխնոլոգիաներ և թվային նորություններ

Թարմ նորություններ, միտումներ և օգտակար նյութեր տեխնոլոգիաների, արհեստական բանականության, կիբերանվտանգության, մարքեթինգի և թվային աշխարհի մասին։

Վերջին նորությունները

Թարմ նյութեր տեխնոլոգիաների, AI-ի, կիբերանվտանգության, մարքեթինգի և թվային միտումների մասին՝ մեկ վայրում։

Վերջին թարմացումը
Վերջին նորությունները
ThreatsDay. ինքնուրույն վերագրանցող գործակալներ, 800+ թերություն կարկատված, Insider SIM-ի փոխանակում և ևս 22 նոր պատմություններ
Անվտանգություն սպտ 17, 2026

ThreatsDay. ինքնուրույն վերագրանցող գործակալներ, 800+ թերություն կարկատված, Insider SIM-ի փոխանակում և ևս 22 նոր պատմություններ

Հարձակվողները շարունակում են նոր բանալիներ գտնել: Զավեշտալին այն է, որ պաշտպանները շարունակում են հորինել, թե որտեղ պահեն դրանք: Այս շաբաթ այդ ստեղները տեղադրված են AI գործիքներում, բացահայտված ծառայություններում, հին վրիպակներում, թույլ մուտքերի և ամսական բաժանորդագրության պես վաճառվող ծրագրերում: Որոշ հարձակումներ օգտագործում են նոր հնարքներ: Մյուսները պարզապես նորից օգտագործում են այն, ինչ արդեն եղել է շուրջը: Երկուսն էլ բավական հաճախ են աշխատում: Այսպիսով, սպառնալիքի լանդշաֆտը չի մաքրվում: Դա պարզապես

Waymo-ն ասում է, որ Սինգապուրը կլինի իր հաջորդ միջազգային ռոբոտաքսի քաղաքը
Տեխնոլոգիաներ սպտ 17, 2026

Waymo-ն ասում է, որ Սինգապուրը կլինի իր հաջորդ միջազգային ռոբոտաքսի քաղաքը

Waymo-ն ասում է, որ ռոբոտաքսի ծառայություն կգործարկի Սինգապուրում 2028 թվականին, քանի որ Alphabet-ին պատկանող ընկերությունը շարունակում է ընդլայնել արտասահմանյան շուկաները: Waymo-ի մեքենաները կսկսեն ժամանել Սինգապուր «առաջիկա ամիսներին», ասում է ընկերությունը՝ 2027 թվականին ղեկին գտնվող մարդկային անվտանգության վարորդների հետ քարտեզագրման և ինքնավար փորձարկման նախապատրաստման համար: Waymo-ն ասում է, որ […]

Critical Docker Sandboxes-ի թերությունը թույլ է տալիս վնասակար հյուրի կոդը կարդալ և փոփոխել macOS հյուրընկալող ֆայլերը
Անվտանգություն սպտ 17, 2026

Critical Docker Sandboxes-ի թերությունը թույլ է տալիս վնասակար հյուրի կոդը կարդալ և փոփոխել macOS հյուրընկալող ֆայլերը

MacOS-ում Docker Sandboxes վիրտուալ մեքենայի ներսում աշխատող վնասակար ծածկագիրը կարող է փախչել դրա մեջ համօգտագործվող նախագծի գրացուցակից և կարդալ կամ փոխել ֆայլերը հյուրընկալողի ցանկացած այլ վայրում, զգուշացնում է Docker-ը սեպտեմբերի 15-ի անվտանգության հայտարարության մեջ: CVE-2026-77179 թերությունը գնահատվել է որպես Կրիտիկական, ազդում է տարբերակների վրա

Համաշխարհային տվյալների ուսումնասիրման հեշտացում
Տեխնոլոգիաներ սպտ 17, 2026

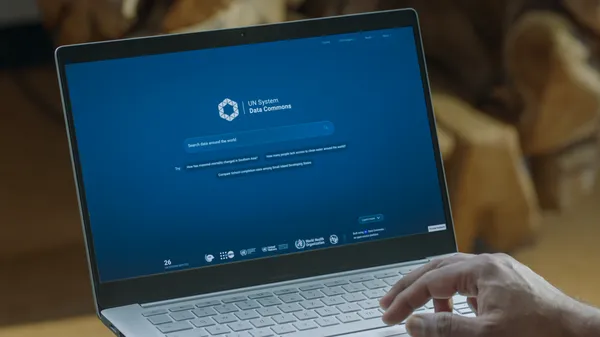
Համաշխարհային տվյալների ուսումնասիրման հեշտացում

Google-ը և ՄԱԿ-ի համակարգը գործարկել են UN System Data Commons-ը, որը նոր բաց հարթակ է, որը դարձնում է համաշխարհային վիճակագրությունը հասանելի և հեշտ որոնելու համար:

Իրանի հետ կապված Handala-ի կոտրումը կապված է HEAVYGRAM Telegram-ի հետևի դռան հետ, որը կարող է գողանալ գաղտնաբառերը
Անվտանգություն սպտ 17, 2026

Իրանի հետ կապված Handala-ի կոտրումը կապված է HEAVYGRAM Telegram-ի հետևի դռան հետ, որը կարող է գողանալ գաղտնաբառերը

Իրանի հետ կապված «հաքթիվիստ» անձը, որը հայտնի է որպես Handala Hack, վերագրվել է Telegram-ի վրա հիմնված հսկողության հետևի դռանը, որը կոչվում է HEAVYGRAM և Delphi-ի վրա հիմնված կոմունալ, որը հայտնի է որպես CRUDEEXCLUDE: «HEAVYGRAM-ն առաջարկում է ներկառուցված հրամաններ, որոնք աջակցում են հեռակա հրամանների կատարմանը, համակարգի, ցանցի և գործընթացի տեղեկատվության հայտնաբերմանը, տվյալների և Telegram նիստերի ֆայլերի արտազատմանը, սքրինշոթի նկարահանմանը, DLL-ի կողմնակի բեռնմանը,

Նոր CC, AI գործակալ, որը ստեղծվել է ընտանիքների համար
Տեխնոլոգիաներ սպտ 17, 2026

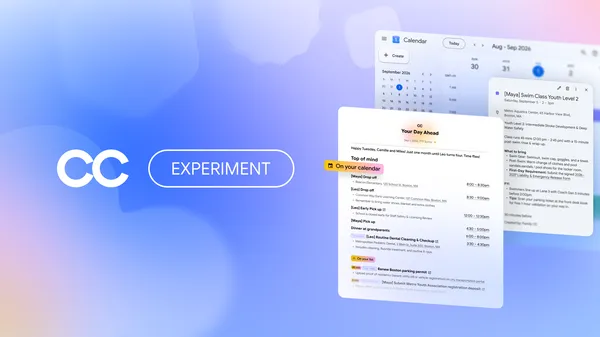
Նոր CC, AI գործակալ, որը ստեղծվել է ընտանիքների համար

Google Labs-ը ընդլայնում է CC խմբերը՝ սկսած ընտանիքներից և տնային տնտեսություններից, որպեսզի նրանք կարողանան ավելի քիչ ժամանակ ծախսել լոգիստիկայի վրա:

Խորը ուսուցման գործնական էվոլյուցիա – Ջեֆրի Հինթոնի AI ժառանգությունը
Ուսուցում սպտ 17, 2026

Խորը ուսուցման գործնական էվոլյուցիա – Ջեֆրի Հինթոնի AI ժառանգությունը

Ջեֆրի Հինթոնը հայտնի է որպես «AI-ի կնքահայր»։ Մենք հենց նոր դասընթաց ենք հրապարակել freeCodeCamp.org YouTube ալիքում, որը կօգնի ձեզ տիրապետել ժամանակակից նեյրոնային ցանցերին՝ վերստեղծելով նորարարությունը։

Կրիտիկական չսահմանափակված DNSSEC վավերացնողի թերությունը կարող է թույլ տալ RCE-ն վնասակար DNS գոտու միջոցով
Անվտանգություն սպտ 17, 2026

Կրիտիկական չսահմանափակված DNSSEC վավերացնողի թերությունը կարող է թույլ տալ RCE-ն վնասակար DNS գոտու միջոցով

Չկապված DNS լուծիչի յուրաքանչյուր թողարկում մինչև 1.26.1-ն ունի կրիտիկական կույտային արտահոսք իր DNSSEC վավերացնողում, չորեքշաբթի ասաց NLnet Labs-ի սպասարկող խորհրդատվական ծառայությունը: Հարձակվողը, ով վերահսկում է վնասակար գոտին և հարցումներ է անում խոցելի լուծիչի վրա, կարող է գործարկել այն՝ հնարավորություն տալով հեռահար կոդի կատարումը: Unbound 1.26.1-ը, որը թողարկվել է նույն օրը, ուղղում է սխալը, որը հետևվում է որպես CVE-2026-81642, ինչպես նաև

Կարո՞ղ եք ապացուցել, որ նոր CVE-ն շահագործելի է նախքան հարձակվողները: Իմացեք, թե ինչպես այս վեբինարում
Անվտանգություն սպտ 17, 2026

Կարո՞ղ եք ապացուցել, որ նոր CVE-ն շահագործելի է նախքան հարձակվողները: Իմացեք, թե ինչպես այս վեբինարում

Նոր CVE-ն ընկնում է: Ձեր սկաները գտնում է այն: Խստության ցուցանիշը տգեղ է թվում: Բայց դա դեռևս չի պատասխանում այն ​​հարցին, որ այն իրականում կարելի է օգտագործել ձեր միջավայրում: Mythos դասի AI-ն սեղմում է բացահայտման և աշխատանքային շահագործման միջև ընկած ժամանակը, մինչդեռ անվտանգության շատ ծրագրեր դեռ վավերացնում են ռիսկը շաբաթական կամ եռամսյակային ցիկլերում: Վտանգավոր բացն այլևս միայն տեխնիկական չէ: Դա է

CISO-ի փորձագիտական ​​ուղեցույց վեբկայքերի համար գործակալական փորձարկման համար
Անվտանգություն սպտ 17, 2026

CISO-ի փորձագիտական ​​ուղեցույց վեբկայքերի համար գործակալական փորձարկման համար

Հարձակվողներն այժմ սպառազինում են նոր խոցելիությունը մոտ հինգ օրվա ընթացքում (Mandiant, Google Cloud-ի մաս): Միջին կազմակերպությանը 43 օր է տևում մեկը կարկատելու համար (Verizon DBIR 2026): Նոր անվճար ուղեցույցը բացատրում է, թե ինչպես են ինքնավար AI գործակալները փակում այդ բացը, և ինչ պետք է պահանջեն անվտանգության ղեկավարները՝ նախքան արտադրությունը մատնանշելը: TL;DR Exploitation-ն այժմ մուտքի դուռը է: Այն սկսում է խախտումների 31%-ը (Verizon DBIR

Չինաստանի հետ համահունչ FamousSparrow-ը SparroWocky Backdoor-ը տեղակայում է Լատինական Ամերիկայում
Անվտանգություն սպտ 17, 2026

Չինաստանի հետ համահունչ FamousSparrow-ը SparroWocky Backdoor-ը տեղակայում է Լատինական Ամերիկայում

Չինաստանի կողմից հովանավորվող պետության կողմից հովանավորվող սպառնալիքների դերակատարը, որը հայտնի է FamousSparrow անունով, նկատվել է, որ 2025 թվականի օգոստոսից առնվազն 2025 թվականի օգոստոսից կիրառում է SparroWocky անունով նախկինում չհաղորդված հետնադուռը հարձակումներում, որոնք ուղղված են Լատինական Ամերիկայի բազմաթիվ երկրներին:

AI Գերհետախուզության դանդաղեցում
Տեխնոլոգիաներ սպտ 17, 2026

AI Գերհետախուզության դանդաղեցում

Հիշո՞ւմ եք, երբ տեխնոլոգիական ղեկավարներն իրենց աշխատակիցներին ասում էին «արագ շարժվել և կոտրել իրերը»: Թվում էր, որ դա կլինի նաև AI-ի ճանապարհը: Բայց մի ամառից հետո, երբ սրիկա AI գործակալները դարձան իրականություն, և հետազոտողները զգուշացրեցին, որ AI-ն կարող է սպանել մեզ բոլորիս, ԱՄՆ մի շարք առաջատար AI ընկերություններ հրապարակայնորեն առաջարկում են, որ ժամանակն է […]

Ցանկանո՞ւմ եք նման թվային լուծում ձեր բիզնեսի համար։

Մենք ստեղծում ենք ժամանակակից բազմալեզու կայքեր, ինտեգրում արտաքին ծառայություններ և ավտոմատացնում կոնտենտի գործընթացները զարգացող բիզնեսների համար։