Пакет MALFEX npm 'imgdecode' скрывает загрузчик шеллкода в собственном дополнении Windows

Технологии и цифровые инсайты

Актуальные новости, тренды и полезные материалы о технологиях, искусственном интеллекте, кибербезопасности, маркетинге и цифровом мире.

Последние новости

Свежие материалы о технологиях, AI, кибербезопасности, маркетинге и цифровых трендах — в одном месте.

Последнее обновление
Последние новости
ThreatsDay: самопереписывающиеся агенты, более 800 исправленных ошибок, инсайдерская замена SIM-карт и еще 22 новые истории
Безопасность сен 17, 2026

ThreatsDay: самопереписывающиеся агенты, более 800 исправленных ошибок, инсайдерская замена SIM-карт и еще 22 новые истории

Злоумышленники продолжают находить новые ключи. Самое смешное, что защитники продолжают придумывать, где их хранить. На этой неделе эти ключи находятся в инструментах искусственного интеллекта, открытых сервисах, старых ошибках, слабых входах в систему и программном обеспечении, которое продается по ежемесячной подписке. Некоторые атаки используют новые приемы. Другие просто повторно используют то, что уже лежало. Оба срабатывают достаточно часто. Таким образом, ландшафт угроз не становится чище. Это просто

Waymo заявляет, что Сингапур станет ее следующим международным городом роботакси
Технологии сен 17, 2026

Waymo заявляет, что Сингапур станет ее следующим международным городом роботакси

Waymo заявляет, что запустит службу роботакси в Сингапуре в 2028 году, поскольку компания, принадлежащая Alphabet, продолжает присматриваться к зарубежным рынкам для расширения. Транспортные средства Waymo начнут прибывать в Сингапур в «ближайшие месяцы», сообщает компания, в рамках подготовки к картированию и автономным испытаниям с участием водителей, обеспечивающих безопасность человека за рулем, в 2027 году. Waymo заявляет, что […]

Критическая ошибка в песочнице Docker позволяет вредоносному гостевому коду читать и изменять файлы хоста macOS
Безопасность сен 17, 2026

Критическая ошибка в песочнице Docker позволяет вредоносному гостевому коду читать и изменять файлы хоста macOS

Вредоносный код, работающий внутри виртуальной машины Docker Sandboxes в macOS, может выйти из общего каталога проекта и прочитать или изменить файлы в любом другом месте хоста, предупреждает Docker в объявлении о безопасности от 15 сентября. Побег выполняется с правами учетной записи хоста, на которой запущена виртуальная машина. Уязвимость CVE-2026-77179 имеет рейтинг «Критический», влияет на версии.

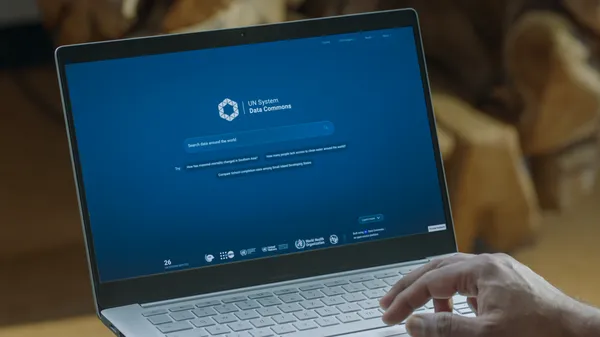
Упрощение изучения глобальных данных
Технологии сен 17, 2026

Упрощение изучения глобальных данных

Google и система ООН запустили UN System Data Commons — новую открытую платформу, делающую глобальную статистику доступной и легкой для поиска.

Связанный с Ираном взлом Handala связан с бэкдором HEAVYGRAM Telegram, который может украсть пароли
Безопасность сен 17, 2026

Связанный с Ираном взлом Handala связан с бэкдором HEAVYGRAM Telegram, который может украсть пароли

Связанная с Ираном личность «хактивиста», известная как Handala Hack, связана с бэкдором для наблюдения на базе Telegram под названием HEAVYGRAM и утилитой на базе Delphi, известной как CRUDEEXCLUDE. «HEAVYGRAM предлагает встроенные команды, поддерживающие удаленное выполнение команд, обнаружение информации о системе, сети и процессах, фильтрацию данных и файлов сеансов Telegram, захват снимков экрана, загрузку неопубликованных DLL,

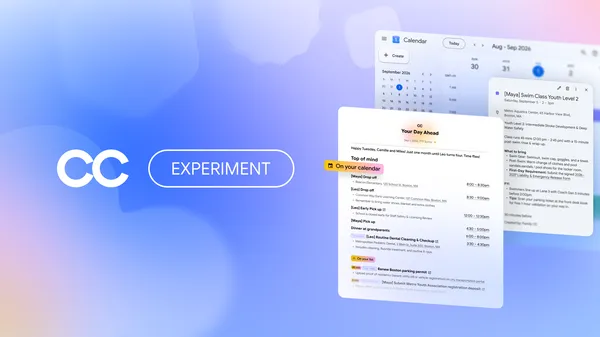
Новый CC, агент искусственного интеллекта, созданный для семей
Технологии сен 17, 2026

Новый CC, агент искусственного интеллекта, созданный для семей

Google Labs расширяет CC для групп, начиная с семей и домохозяйств, чтобы они могли тратить меньше времени на логистику.

Практическая эволюция глубокого обучения – наследие ИИ Джеффри Хинтона
Обучение сен 17, 2026

Практическая эволюция глубокого обучения – наследие ИИ Джеффри Хинтона

Джеффри Хинтон известен как «Крестный отец искусственного интеллекта». Мы только что опубликовали на YouTube-канале freeCodeCamp.org курс, который поможет вам освоить современные нейронные сети, воссоздав новаторские технологии.

Критическая ошибка валидатора несвязанного DNSSEC может позволить RCE проходить через вредоносную зону DNS
Безопасность сен 17, 2026

Критическая ошибка валидатора несвязанного DNSSEC может позволить RCE проходить через вредоносную зону DNS

В каждом выпуске Unbound DNS Resolver до 1.26.1 наблюдается критическое переполнение кучи в валидаторе DNSSEC, сообщил в среду специалист по обслуживанию NLnet Labs. Злоумышленник, который контролирует вредоносную зону и запрашивает уязвимый преобразователь, может активировать его, обеспечивая удаленное выполнение кода. Версия Unbound 1.26.1, выпущенная в тот же день, исправляет ошибку, отслеживаемую как CVE-2026-81642, а также

Можете ли вы доказать возможность использования новой CVE раньше, чем это сделают злоумышленники? Узнайте, как это сделать, на этом вебинаре
Безопасность сен 17, 2026

Можете ли вы доказать возможность использования новой CVE раньше, чем это сделают злоумышленники? Узнайте, как это сделать, на этом вебинаре

Выходит новый CVE. Ваш сканер его находит. Оценка серьезности выглядит некрасиво. Но это все еще не дает ответа на важный вопрос: можно ли использовать эту технологию в вашей среде? ИИ класса Mythos сокращает время между раскрытием и эксплуатацией, в то время как многие программы безопасности по-прежнему проверяют риски на еженедельных или ежеквартальных циклах. Опасный разрыв уже не является чисто техническим. Это

Экспертное руководство CISO по агентскому пентестированию веб-сайтов
Безопасность сен 17, 2026

Экспертное руководство CISO по агентскому пентестированию веб-сайтов

Злоумышленники теперь используют новые уязвимости примерно за пять дней (Mandiant, часть Google Cloud). В среднем организации требуется 43 дня на установку одного исправления (Verizon DBIR 2026). Новое бесплатное руководство объясняет, как автономные агенты искусственного интеллекта устраняют этот пробел и чего должны требовать руководители служб безопасности, прежде чем направлять их на производство. TL;DR Эксплуатация теперь стала входной дверью. С него начинается 31% нарушений (Verizon DBIR).

Совместная с Китаем компания FamousSparrow развертывает бэкдор SparroWocky по всей Латинской Америке
Безопасность сен 17, 2026

Совместная с Китаем компания FamousSparrow развертывает бэкдор SparroWocky по всей Латинской Америке

Спонсируемый Китаем спонсируемый государством злоумышленник, известный как FamousSparrow, был замечен в использовании ранее не сообщалось бэкдора под названием SparroWocky в атаках, направленных на несколько стран Латинской Америки, по крайней мере, с августа 2025 года. «SparroWocky — это модульный бэкдор на C++», — заявили исследователи безопасности ESET Александр Коте Сир и Ромен Дюмон в техническом отчете, опубликованном The Hacker News.

Замедление развития сверхинтеллекта искусственного интеллекта
Технологии сен 17, 2026

Замедление развития сверхинтеллекта искусственного интеллекта

Помните, когда технологические лидеры советовали своим сотрудникам «действовать быстро и ломать вещи»? Казалось, что и ИИ будет таким же. Но после лета, когда мошеннические агенты ИИ стали реальностью, а исследователи предупредили, что ИИ может убить нас всех, ряд ведущих американских ИИ-компаний публично заявляют, что пришло время […]

Хотите такой же цифровой опыт для своего бизнеса?

Мы создаём современные многоязычные сайты, интегрируем внешние сервисы и автоматизируем контентные процессы для растущего бизнеса.