ThreatsDay. Կրիտիկական firewall-ի թերություններ, բանկային տրոյաններ վարձակալված, զենքով ձեռք բերված PDF, նշանների գողություն + ևս 26 պատմություն

Տեխնոլոգիաներ և թվային նորություններ

Թարմ նորություններ, միտումներ և օգտակար նյութեր տեխնոլոգիաների, արհեստական բանականության, կիբերանվտանգության, մարքեթինգի և թվային աշխարհի մասին։

Վերջին նորությունները

Թարմ նյութեր տեխնոլոգիաների, AI-ի, կիբերանվտանգության, մարքեթինգի և թվային միտումների մասին՝ մեկ վայրում։

Վերջին թարմացումը
Վերջին նորությունները
ThreatsDay. Կրիտիկական firewall-ի թերություններ, բանկային տրոյաններ վարձակալված, զենքով ձեռք բերված PDF, նշանների գողություն + ևս 26 պատմություն
Անվտանգություն հկտ 30, 2026

ThreatsDay. Կրիտիկական firewall-ի թերություններ, բանկային տրոյաններ վարձակալված, զենքով ձեռք բերված PDF, նշանների գողություն + ևս 26 պատմություն

Որոշ հարձակումներ իրական հմտություն են պահանջում: Մյուսներին պարզապես անհրաժեշտ է, որ մեկը դուռը բաց թողնի: Այս շաբաթն ունի երկուսն էլ: Բացահայտված գաղտնաբառեր, հին վրիպակներ, որոնք դեռևս շահագործվում են, և վստահելի ծրագրակազմ, որն անում է այն, ինչ չպետք է կատարեր: Խելացի հնարքների և անզգույշ սխալների տարօրինակ խառնուրդ կա: Հաքերները վստահություն են ստանում ծանոթ հավելվածներից, կայքերից և AI գործիքներից: Ոմանք օգտագործում են AI-ն արագացնելու համար: Մյուսները թողնում են իրենց

Linux միջուկի TCP թերությունը 9.8 CVSS միավորով ազդում է Ubuntu-ի, Red Hat-ի և այլ բաշխումների վրա
Անվտանգություն հկտ 29, 2026

Linux միջուկի TCP թերությունը 9.8 CVSS միավորով ազդում է Ubuntu-ի, Red Hat-ի և այլ բաշխումների վրա

Linux միջուկի TCP կոդի թերությունը, որը հետևվում է որպես CVE-2026-98432, ազդում է Ubuntu-ի, Red Hat Enterprise Linux-ի (RHEL) և Linux-ի այլ բաշխումների վրա: Միջուկի սեփական CVE թիմը գնահատում է այն 9.8-ը 10-ից CVSS սանդղակի վրա: Հոկտեմբերի 27-ին Anthropic-ը հայտարարեց, որ իր AI մոդելը գրել է էքսպոիտ, որն օգտագործում է թերությունը՝ թույլ տալու համար առանց հավատարմագրերի հեռավոր հարձակվողին հրամաններ գործարկել որպես root Linux սերվերների վրա

Կեղծ ChatGPT և Claude հավելվածները չարաշահում են ստորագրված գործադիրները՝ Crypto Miners տեղակայելու համար
Անվտանգություն հկտ 29, 2026

Կեղծ ChatGPT և Claude հավելվածները չարաշահում են ստորագրված գործադիրները՝ Crypto Miners տեղակայելու համար

Սպառնալիքի դերակատարները չարամիտ բեռնիչներ և կրիպտոարժույթի հանքագործներ են առաքում Anthropic Claude-ի և OpenAI ChatGPT-ի համար արհեստական ​​ինտելեկտի (AI) աշխատասեղանի հավելվածների քողի տակ՝ Yoba կոչվող արշավի շրջանակներում: Գործունեությունը ներառում է կեղծ GitHub նախագծերի ստեղծում, որոնք պնդում են, որ դրանք աշխատասեղանի հավելվածներ են, ինչպիսիք են GPT-5.6 Sol-ը, GPT-6 Astra-ն և Claude Opus-ը, միայն չարամիտների ընտանիքը մատուցելու համար, որը կոչվում է:

Google-ի Gemini 4 Carbon-ը գլխավորում է խոցելիությունները գտնելու, շահագործելու և ուղղելու չափանիշները
Անվտանգություն հկտ 29, 2026

Google-ի Gemini 4 Carbon-ը գլխավորում է խոցելիությունները գտնելու, շահագործելու և ուղղելու չափանիշները

Չորեքշաբթի Google-ը ներկայացրել է Gemini 4 Carbon-ը՝ իր վերջին սահմանային մոդելը, որն ունի ժամանակակից կիբերանվտանգություն և երկարաժամկետ հեռանկարային հնարավորություններ: «Դա ցույց է տալիս զգալի ձեռքբերումներ կոդավորման և գործակալական առաջադրանքների, ինչպես նաև կիբերանվտանգության պաշտպանության համար կարևոր հիմնական կարողությունների միջև, SEC-bench Pro-ում (88,2%) խոցելիության հայտնաբերման համար, ExploitGym-ում (54,8%) շահագործման համար և

Telegram Android-ի թերությունը հարձակվողներին թույլ է տալիս գործարկել կոդը, երբ օգտատերերը պատասխանում են ձայնային զանգերին
Անվտանգություն հկտ 29, 2026

Telegram Android-ի թերությունը հարձակվողներին թույլ է տալիս գործարկել կոդը, երբ օգտատերերը պատասխանում են ձայնային զանգերին

Android-ի համար նախատեսված Telegram-ի թերությունը թույլ է տվել հարձակվողին ձայնային զանգի միջոցով գործարկել կոդը զոհի հեռախոսի վրա, երբ տուժողը պատասխանում է, ըստ անվտանգության նորաստեղծ NebuSec-ի: Հարձակվողին անհրաժեշտ էր միայն սովորական Telegram հաշիվ։ Telegram-ը շտկեց սեպտեմբերի վերջին թողարկված հավելվածի 12.10.4 տարբերակի թերությունը, իսկ NebuSec-ը բացահայտեց այն հոկտեմբերի 29-ին։ Խոտանը կարող է առաջանալ յուրաքանչյուր տարբերակում՝ սկսած։

Սպառնալիքի օպերատորի վերելքը. Ինչպես AI-ն կվերորոշի անվտանգության գործառնությունները և կարիերան
Անվտանգություն հկտ 29, 2026

Սպառնալիքի օպերատորի վերելքը. Ինչպես AI-ն կվերորոշի անվտանգության գործառնությունները և կարիերան

AI-ն սկսում է ստանձնել աշխատանքի մեծ մասը, որն ավանդաբար սահմանում է անվտանգության վերլուծաբանի աշխատանքը: Ահազանգերի ուսումնասիրությունը, ապացույցների հավաքագրումը, գործիքների միջև գործունեության փոխկապակցումը և պատասխան գործողությունների կատարումը դառնում են առաջադրանքներ, որոնք AI համակարգերը կարող են ինքնուրույն կատարել: Երբ այս հնարավորությունները հասունանան, անվտանգության օպերատիվ կենտրոնները (SOC) մեծ փոփոխություններ կտեսնեն, թե ինչպես է կազմակերպվում աշխատանքը, ինչպես է

26,400 վավեր Cloud և AI հավատարմագրեր են հայտնաբերվել հանրային Gitee պահեստներում
Անվտանգություն հկտ 29, 2026

26,400 վավեր Cloud և AI հավատարմագրեր են հայտնաբերվել հանրային Gitee պահեստներում

26,400 հավատարմագրեր, որոնք մշակողները թողել են հանրային ծածկագրով Gitee-ում, որը չինական կոդերի հոսթինգ ծառայություն է, դեռևս աշխատել է, երբ հետազոտողը փորձարկել է դրանք: Յուրաքանչյուր ոք, ով պատճենել է այդ կոդը, կարող էր օգտագործել այն: Անկախ հետազոտող Բեն Զիմերմանը գտել է դրանք՝ սկանավորելով 7,25 միլիոն հանրային Gitee պահոցներ և արդյունքների մասին հայտնել հոկտեմբերի 28-ին: Մեծ մասը ամպային և AI ծառայությունների բանալիներ էին, որոնք գլխավորում էին

Այժմ դուք կարող եք ստեղծել, նախադիտել և խմբագրել փաստաթղթեր, PDF-ներ, շնորհանդեսներ, աղյուսակներ և ավելին ուղղակիորեն Gemini-ում:
Տեխնոլոգիաներ հկտ 29, 2026

Այժմ դուք կարող եք ստեղծել, նախադիտել և խմբագրել փաստաթղթեր, PDF-ներ, շնորհանդեսներ, աղյուսակներ և ավելին ուղղակիորեն Gemini-ում:

Ստեղծեք, խմբագրեք և նախադիտեք PDF կամ Փաստաթղթեր անմիջապես Gemini-ում: Օգտագործեք նոր լիաէկրան խմբագրիչը՝ ձեր ֆայլերը այսօր ճշգրտելու համար: Տեսեք, թե ինչ նորություն կա Երկվորյակում:

Cisco-ի պատչերը ակտիվորեն շահագործել են ASA և FTD VPN-ի թերությունը, որը կարող է խափանել firewalls-ը
Անվտանգություն հկտ 29, 2026

Cisco-ի պատչերը ակտիվորեն շահագործել են ASA և FTD VPN-ի թերությունը, որը կարող է խափանել firewalls-ը

Cisco-ն թողարկել է «Secure Firewall Adaptive Security Appliance» (ASA) և «Secure Firewall Threat Defense» (FTD) ծրագրաշարի անվտանգության բարձր խստության թերությունը վերացնելու համար, որոնք, ըստ նրա, օգտագործվել են վայրի բնության մեջ: Խոցելիությունը, որը դիտվում է որպես CVE-2026-76418, գնահատվում է 8,6 միավոր CVSS գնահատման համակարգում: Հաջող շահագործումը կարող է թույլ տալ չհաստատված, հեռավոր հարձակվողին պատճառ դառնալ

Նշեք Հելոուինը այս հնարքներով Google Photos-ում։
Տեխնոլոգիաներ հկտ 29, 2026

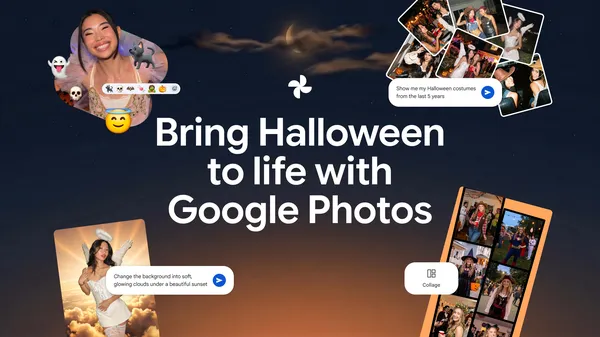
Նշեք Հելոուինը այս հնարքներով Google Photos-ում։

Օգտագործեք Ask Photos-ը` գտնելու նախկին զգեստները և խմբագրելու սարսափելի ֆոները Google Լուսանկարներում: Փորձեք այս տոնական հնարքները կատարելագործելու ձեր Հելոուինի նկարներն այսօր:

Gemini Notebook-ը հասանելի է դարձնում հարյուրավոր դասագրքեր՝ օգնելու ուսանողներին ավելին սովորել:
Տեխնոլոգիաներ հկտ 29, 2026

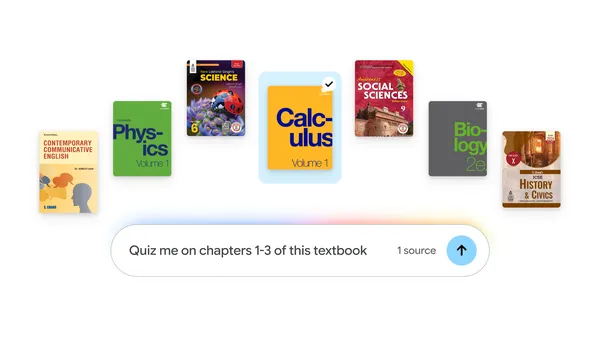
Gemini Notebook-ը հասանելի է դարձնում հարյուրավոր դասագրքեր՝ օգնելու ուսանողներին ավելին սովորել:

Ավելացրեք դասագրքեր OpenStax-ից և S Chand-ից Google Gemini Notebook-ում: Ստեղծեք հատուկ ուսումնասիրության ուղեցույցներ և վիկտորինաներ հիմա: Տես առկա կատալոգը:

GitHub-ը գործարկում է npm Firewall՝ տեղադրվելուց առաջ վնասակար փաթեթները արգելափակելու համար
Անվտանգություն հկտ 29, 2026

GitHub-ը գործարկում է npm Firewall՝ տեղադրվելուց առաջ վնասակար փաթեթները արգելափակելու համար

GitHub-ը հայտարարել է, որ ներկայացնում է փաթեթի նոր firewall՝ որպես նախադիտում՝ տեղադրման ժամանակ կասկածելի npm փաթեթների տեղադրումը արգելափակելու համար: «Firewall-ը ստուգում է և՛ մետատվյալների հարցումները, և՛ փաթեթների ներբեռնումները վնասակար գործունեության նշանների համար՝ գործելով որպես տեղադրման ժամանակի քաղաքականության դարպաս», - ասում է GitHub-ը: Գործառույթը, որն այժմ աջակցում է միայն npm փաթեթներ, հասանելի է հանրային նախադիտման ժամանակ

Ցանկանո՞ւմ եք նման թվային լուծում ձեր բիզնեսի համար։

Մենք ստեղծում ենք ժամանակակից բազմալեզու կայքեր, ինտեգրում արտաքին ծառայություններ և ավտոմատացնում կոնտենտի գործընթացները զարգացող բիզնեսների համար։