Չինացի հաքերներն օգտագործում են արհեստական ​​ինտելեկտով աշխատող ARTEX՝ թիրախավորելու ավելի քան 200 կազմակերպություններ ամբողջ աշխարհում

Տեխնոլոգիաներ և թվային նորություններ

Թարմ նորություններ, միտումներ և օգտակար նյութեր տեխնոլոգիաների, արհեստական բանականության, կիբերանվտանգության, մարքեթինգի և թվային աշխարհի մասին։

Վերջին նորությունները

Թարմ նյութեր տեխնոլոգիաների, AI-ի, կիբերանվտանգության, մարքեթինգի և թվային միտումների մասին՝ մեկ վայրում։

Վերջին թարմացումը
Վերջին նորությունները
Այս ձմռանը օգտագործեք Google Maps-ը և Waze-ը՝ Մեծ Բրիտանիայում վառելիքի լավագույն գները գտնելու համար:
Տեխնոլոգիաներ հկտ 08, 2026

Այս ձմռանը օգտագործեք Google Maps-ը և Waze-ը՝ Մեծ Բրիտանիայում վառելիքի լավագույն գները գտնելու համար:

Գտեք բենզինի և դիզելային վառելիքի ամենաէժան գները Մեծ Բրիտանիայում՝ օգտագործելով Google Maps-ը և Waze-ը: Փնտրեք ձեր մոտ գտնվող վառելիքի կայաններ՝ գումար խնայելու համար: Տեսեք վերջին գները:

Ինչու են տվյալների կենտրոնները Meta-ի AI-ի մոտեցման այդքան մեծ մասը
Տեխնոլոգիաներ հկտ 07, 2026

Ինչու են տվյալների կենտրոնները Meta-ի AI-ի մոտեցման այդքան մեծ մասը

Մշակող և ստեղծող Թոմ Շոուն զրուցել է Meta-ի ենթակառուցվածքների ղեկավար Սանտոշ Ջանարդհանի հետ՝ խոսելու այն մասին, թե ինչու են մեզ անհրաժեշտ տվյալների կենտրոնները և ինչպես է Meta-ն ղեկավարում դրանց կառուցման ծախսերը:

Ութ վնասակար npm փաթեթներ, որոնք ներբեռնվել են 40,767 անգամ, մատուցել Overlord RAT and Stealer
Անվտանգություն հկտ 07, 2026

Ութ վնասակար npm փաթեթներ, որոնք ներբեռնվել են 40,767 անգամ, մատուցել Overlord RAT and Stealer

Կիբերանվտանգության հետազոտողները բացահայտել են երկարատև npm մատակարարման շղթայի չարամիտ ծրագրային արշավի մանրամասները, որը դրդում է տեղեկատվություն գողացողներին և հեռահար մուտքի տրոյաններին (RAT) դեպի վտանգված հյուրընկալողներ: Քարոզարշավը CloudSEK-ի և Checkmarx-ի կողմից ստացել է MALFEX ծածկանունը: Գործունեությունը գնահատվում է որպես միայնակ սպառնալիքի դերակատարի աշխատանք, որը, ըստ երևույթին, հրապարակել է 12 փաթեթ 2023 թվականի օգոստոսից ի վեր, որոնցից ութը

SonicWall patches CVSS 10.0 Pre-Authentication SSRF թերություն SMA1000 սարքերում
Անվտանգություն հկտ 07, 2026

SonicWall patches CVSS 10.0 Pre-Authentication SSRF թերություն SMA1000 սարքերում

SonicWall-ը թողարկել է թեժ շտկումներ իր SMA1000 սարքերի չորս թերությունների համար, այն դարպասները, որոնք հեռավար աշխատողներին հնարավորություն են տալիս մուտք գործել ընկերության ցանց և հավելվածներ: Ամենալուրջը կարող է թույլ տալ, որ հարձակվողը առանց մուտքի իրավունքի հարցումներ ուղարկի սարքի միջոցով և հասնի ներքին գործառույթներին: SonicWall-ը այն գնահատում է 10.0 CVSS սանդղակով և ասում է, որ ապացույց չունի, որ չորս թերություններից որևէ մեկը գոյություն ունի:

Չկարկատված կրիտիկական LMCache թերությունը թույլ է տալիս չհաստատված հարձակվողներին հեռակա կարգով գործարկել կոդը
Անվտանգություն հկտ 07, 2026

Չկարկատված կրիտիկական LMCache թերությունը թույլ է տալիս չհաստատված հարձակվողներին հեռակա կարգով գործարկել կոդը

LMCache-ի կարևոր խոցելիությունը, բաց կոդով ծրագրաշարը, որն արագացնում է մեծ լեզվական մոդելի (LLM) սերվերները, ինչպիսիք են vLLM-ը, թույլ է տալիս հարձակվողին գործարկել կոդը քեշ սերվերի վրա՝ առանց մուտք գործելու, և ֆիքսված տարբերակ չկա: Սխալը LMCache-ի բազմագործընթաց ռեժիմում է, որտեղ քեշը աշխատում է որպես ինքնուրույն սերվեր, որին LLM աշխատողները հասնում են ZeroMQ հաղորդագրությունների գրադարանի միջոցով: Մեկ ցանց

PoeLLM չարամիտ ծրագիրը վարակել է 3400+ սերվեր՝ ընդլայնելու Crypto Mining Botnet-ը
Անվտանգություն հկտ 07, 2026

PoeLLM չարամիտ ծրագիրը վարակել է 3400+ սերվեր՝ ընդլայնելու Crypto Mining Botnet-ը

Կիբերանվտանգության հետազոտողները ուշադրություն են հրավիրում չարամիտ նոր ընտանիքի վրա, որը նկատվել է, որ թիրախավորում է բաց արհեստական ​​ինտելեկտը (AI) և մեծ լեզվական մոդելի (LLM) ենթակառուցվածքը՝ նպատակ ունենալով տեղակայել կրիպտոարժույթի հանքագործներ և հետագայում ընդլայնել բոտնետի մասշտաբը: Ֆինանսական դրդապատճառներով արշավը, որը կոչվում է Canto Incognito, հայտնաբերվել է կրիպտոարժույթի հանքագործներ տեղադրելու համար, այդ թվում՝

Laravel-ի կեղծ պնդումներն այժմ ընդունում են սեփականության զանգվածները
Ուսուցում հկտ 07, 2026

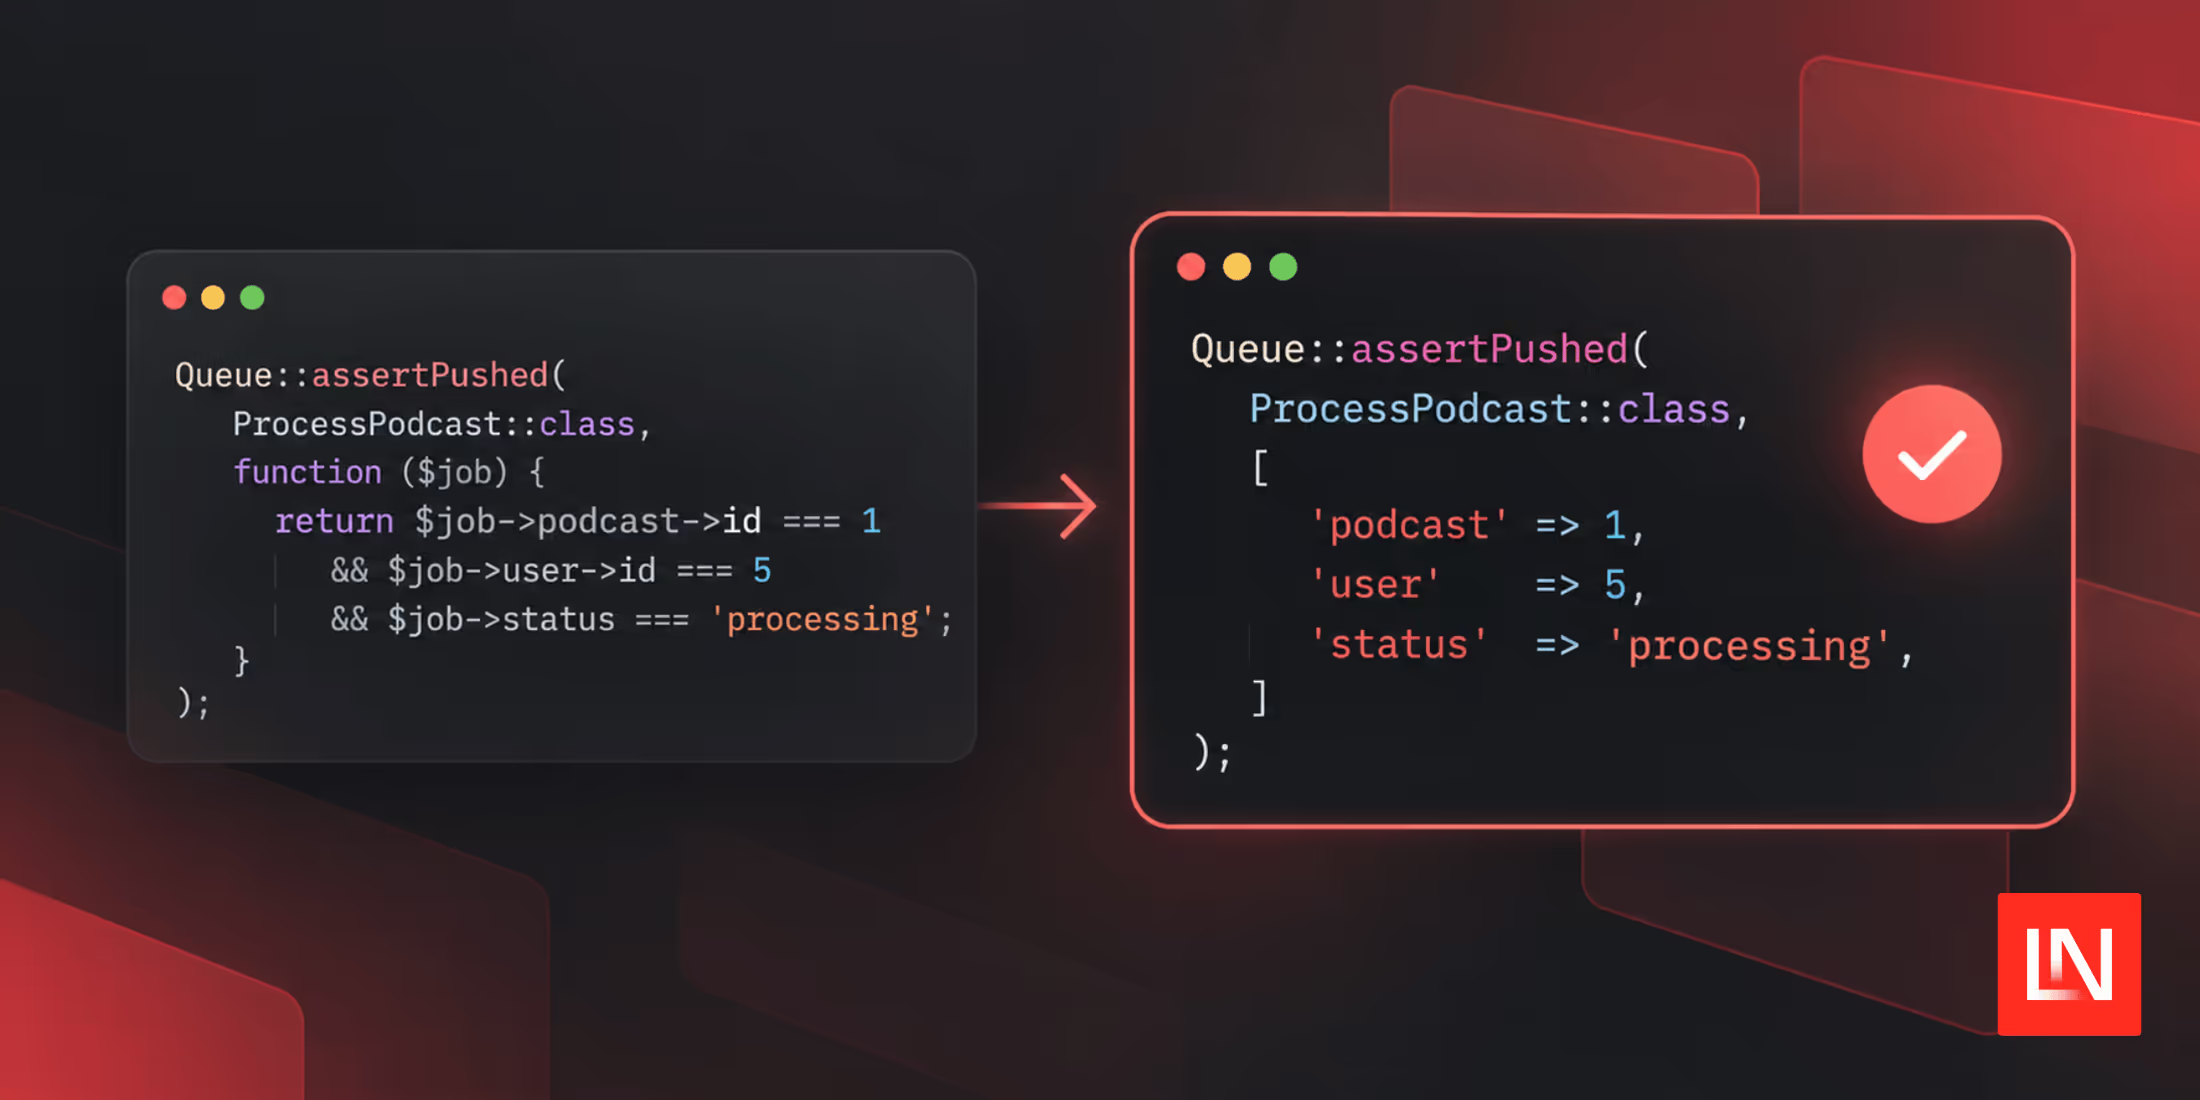
Laravel-ի կեղծ պնդումներն այժմ ընդունում են սեփականության զանգվածները

Laravel 13.35-ը թույլ է տալիս assertPushed(), assertDispatched() և assertSentTo() հետ կանչի փոխարեն վերցնել սպասվող հատկությունների զանգված:

BMW-ի iX4 ամենագնացը 428 մղոնանոց պաշտպանական զենք է Չինաստանի կողմից EV-ի տիրանալու դեմ
Տեխնոլոգիաներ հկտ 07, 2026

BMW-ի iX4 ամենագնացը 428 մղոնանոց պաշտպանական զենք է Չինաստանի կողմից EV-ի տիրանալու դեմ

Թեև ավտոմոբիլային աշխարհի մեծ մասն ապշած է, քանի որ Չինաստանը խլում է իր բոլոր հաճախորդներին, BMW-ն շարունակում է արտադրել չափազանց լավ մշակված, տեխնոլոգիապես առաջադեմ էլեկտրական մեքենաներ, որոնք տպավորվում են ինչպես շարժման որակով, այնպես էլ գնով: Վերջինը BMW iX4-ն է՝ կուպե ձևավորված ամենագնաց, որն ավելի սպորտային պտույտ է տալիս ավտոարտադրողի iX3-ին: iX4-ը […]

2026 թվականի լավագույն ձեռնարկությունների էլփոստի շուկայավարման ծրագրակազմը
Մարկետինգ և SEO հկտ 07, 2026

2026 թվականի լավագույն ձեռնարկությունների էլփոստի շուկայավարման ծրագրակազմը

Ձեռնարկությունների էլփոստի շուկայավարման ծրագրակազմը ստեղծվել է մեծածավալ ծրագրերի համար, որոնք ընդգրկում են թիմեր, ապրանքանիշեր և տարածաշրջաններ: Հասանելի ծրագրաշարի առկայության դեպքում դժվար մասը գալիս է ուղարկումից առաջ և հետո. արդյոք կառավարումը յուրաքանչյուր թիմին պահում է կանոնների մեջ, CRM-ի բնածին տվյալները ցույց են տալիս ճիշտ համաձայնեցված լսարանը, և վերագրումը կապում է էլփոստի ներգրավվածությունը խողովակաշարի և եկամուտների հետ:

Ինչպես է AI որոնման օպտիմիզացումը աշխատում ժամանակակից շուկայավարների համար
Մարկետինգ և SEO հկտ 07, 2026

Ինչպես է AI որոնման օպտիմիզացումը աշխատում ժամանակակից շուկայավարների համար

Այսօր, երբ գնորդը հարց է տալիս ChatGPT-ին, Perplexity-ին կամ Google-ի AI Mode-ին, նրանք հազվադեպ են տեսնում առաջարկվող հղումների ցանկը: Նրանք տեսնում են մեկ սինթեզված պատասխան, որը մեջբերում է մի քանի աղբյուրներ: Եթե ​​ձեր ապրանքանիշը այդ մեջբերումներից մեկն է, դուք շահում եք ուշադրություն, երթևեկություն և վստահություն: Եթե ​​դա այդպես չէ, դուք անտեսանելի եք, նույնիսկ երբ դասվում եք առաջին էջում:

CISO-ի տվյալների վեցերորդ ձայնը ցույց է տալիս, որ կիբեր ռիսկը տեղափոխվել է աշխատանքային հոսքի ներսում
Անվտանգություն հկտ 07, 2026

CISO-ի տվյալների վեցերորդ ձայնը ցույց է տալիս, որ կիբեր ռիսկը տեղափոխվել է աշխատանքային հոսքի ներսում

2026-ի բացահայտումները պարզապես տարեցտարի տեղաշարժ չեն: Նրանք նշում են հնգամյա աղեղի վերջին կետը, որտեղ ճկունությունը, արհեստական ​​ինտելեկտի կառավարումը, մարդկային ռիսկերը և խորհրդի վերահսկողությունը համախմբվում են այն համակարգերի ներսում, որտեղ իրականում կատարվում է աշխատանքը: Տարիներ շարունակ ձեռնարկությունների կիբերանվտանգության պատմությունը պատմվում էր որպես էսկալացիայի ուղիղ գիծ՝ ավելի շատ հարձակումներ, ավելի շատ տվյալների կորուստ, ավելի շատ ճնշում և ավելի շատ հրատապություն: Դա

ՀԴԲ-ն զգուշացնում է, որ FortiBleed-ը կշարունակի ակտիվանալ 86644 Fortinet սարքի հավատարմագրերը հավաքելուց հետո
Անվտանգություն հկտ 07, 2026

ՀԴԲ-ն զգուշացնում է, որ FortiBleed-ը կշարունակի ակտիվանալ 86644 Fortinet սարքի հավատարմագրերը հավաքելուց հետո

ԱՄՆ Հետաքննությունների դաշնային բյուրոն (ՀԴԲ) և Գաղտնի ծառայությունը (USSS) երեքշաբթի նախազգուշացրել են, որ FortiBleed-ի հավատարմագրերի հավաքագրման արշավը շարունակում է մնալ ակտիվ սպառնալիք՝ ուղղված ինտերնետին առնչվող Fortinet FortiGate firewalls-ին և անվտանգ վարդակից շերտի (SSL) վիրտուալ մասնավոր ցանցի (VPN) դարպասներին: «Արշավն օգտագործում է կրկնակի օգտագործված կամ արտահոսած հավատարմագրերը և SHA-256 գաղտնաբառերի պահպանումը, ինչը հնարավորություն է տալիս սպառնալիքի

Ցանկանո՞ւմ եք նման թվային լուծում ձեր բիզնեսի համար։

Մենք ստեղծում ենք ժամանակակից բազմալեզու կայքեր, ինտեգրում արտաքին ծառայություններ և ավտոմատացնում կոնտենտի գործընթացները զարգացող բիզնեսների համար։