3BB հարձակվողն օգտագործել է MeshCentral Backdoor-ը արմատային մուտքի, նպատակային բաժանորդների հավատարմագրերի համար

Տեխնոլոգիաներ և թվային նորություններ

Թարմ նորություններ, միտումներ և օգտակար նյութեր տեխնոլոգիաների, արհեստական բանականության, կիբերանվտանգության, մարքեթինգի և թվային աշխարհի մասին։

Վերջին նորությունները

Թարմ նյութեր տեխնոլոգիաների, AI-ի, կիբերանվտանգության, մարքեթինգի և թվային միտումների մասին՝ մեկ վայրում։

Վերջին թարմացումը
Վերջին նորությունները
սեփականCloud-ի թերությունը շահագործվել է Ֆիլիպինների հետազոտական ​​մարմնից միջուկային գրառումներ գողանալու համար
Անվտանգություն օգս 28, 2026

սեփականCloud-ի թերությունը շահագործվել է Ֆիլիպինների հետազոտական ​​մարմնից միջուկային գրառումներ գողանալու համար

ԱՄՆ Կիբերանվտանգության և ենթակառուցվածքների անվտանգության գործակալությունը (CISA) հինգշաբթի օրը ավելացրել է սեփականCloud-ի վրա ազդող անվտանգության կարևոր թերություն իր հայտնի շահագործվող խոցելիության (KEV) կատալոգում այն ​​բանից հետո, երբ չինական լեզվով խոսող սպառնալիքի դերակատարը սպառազինել է Ֆիլիպիններում միջուկային հետազոտական ​​մարմնին թիրախավորելու խոցելիությունը: Խոցելիությունը, որը դիտվում է որպես CVE-2023-49105 (CVSS գնահատականը՝ 9.8), օրինակ է.

19 Chrome և Edge ընդլայնումներ են հայտնաբերվել դրամապանակի գողության և ծպտյալ արտահոսքի կոդով
Անվտանգություն օգս 28, 2026

19 Chrome և Edge ընդլայնումներ են հայտնաբերվել դրամապանակի գողության և ծպտյալ արտահոսքի կոդով

Կիբերանվտանգության հետազոտողները հայտնաբերել են 18 Google Chrome-ի և մեկ Microsoft Edge ընդլայնումների կլաստեր, որոնք հրապարակվել են վերջին վեց ամիսների ընթացքում և ունեին դրամապանակի գաղտնի գողության և կրիպտոարժույթների արտահոսքի հնարավորություններ: Ընդլայնումները, ըստ Socket-ի անվտանգության հետազոտող Կառլո Զանկիի, ունեն նմանություններ կոդի և առևտրի ոլորտում, ինչպես նաև ապացույցներ, որոնք ցույց են տալիս, որ քարոզարշավը կարող էր ակտիվ լինել:

Google-ը դինամիկ կերպով ընդլայնում է AI Overviews-ը որոշ հարցումների համար
Մարկետինգ և SEO օգս 28, 2026

Google-ը դինամիկ կերպով ընդլայնում է AI Overviews-ը որոշ հարցումների համար

Այս վարքագիծը ցած է մղում որոնման հիմնական արդյունքները և ձեզ տալիս է AI Mode տեսակի փորձ Google Search-ի հիմնական ինտերֆեյսի շրջանակներում:

Երկու Unitree G1 EDU հումանոիդ ռոբոտի թերությունները միացնում են Root RCE-ն, մեկը սկսվում է Bluetooth-ով
Անվտանգություն օգս 28, 2026

Երկու Unitree G1 EDU հումանոիդ ռոբոտի թերությունները միացնում են Root RCE-ն, մեկը սկսվում է Bluetooth-ով

Անվտանգության հետազոտող Օլիվյե Լաֆլամը բացահայտել է երկու անկախ արմատային հեռակառավարման կոդի կատարման (RCE) շղթաներ, որոնք ազդում են Unitree G1 EDU-ի վրա, ներառյալ Bluetooth ցածր էներգիայի (BLE) ուղին, որը կարող է հասնել արմատին ռոբոտի Locomotion PC-ում: Թերությունները դիտարկվում են որպես CVE-2026-76639 և CVE-2026-76640, որոնցից առաջինը ներառում է ցանցի հարակից ուղին chat_go-ի և bashrunner-ի և

Հիմնական պատճառները, թե ինչու է ինքնության գործվածքը կարևոր 2026 թվականին
Անվտանգություն օգս 28, 2026

Հիմնական պատճառները, թե ինչու է ինքնության գործվածքը կարևոր 2026 թվականին

Identity Fabric-ը միավորում է ինքնության մասնատված համակարգերը համահունչ շերտի մեջ, որը դիտում է, թե ինչպես են ինքնությունները վարվում հավելվածներում, API-ներում և ենթակառուցվածքներում: Քանի որ ձեռնարկությունների մուտքն ընդգրկում է ավելի շատ ամպային ծառայություններ և ավտոմատացված աշխատանքային ծանրաբեռնվածություն, ինքնության անվտանգությունն ավելի քիչ կախված է ստատիկ կազմաձևից և ավելի շատ գործարկման ժամանակի տեսանելիությունից: Այս հոդվածը ներառում է ճարտարապետությունը, չկառավարվող ինքնությունների ռիսկերը և

Մենք ներդնում ենք Gemini Notebook-ի օգտագործման ճկուն սահմանափակումներ:
Տեխնոլոգիաներ օգս 28, 2026

Մենք ներդնում ենք Gemini Notebook-ի օգտագործման ճկուն սահմանափակումներ:

Gemini Notebook-ում մենք ներկայացնում ենք նոր ճկուն, հաշվողական օգտագործման սահմանափակումներ:

CVSS 10.0 ServiceNow-ի երեք թերությունները կարող են թույլ տալ չվավերացված հարձակվողներին գործարկել կոդը և SQL-ը
Անվտանգություն օգս 28, 2026

CVSS 10.0 ServiceNow-ի երեք թերությունները կարող են թույլ տալ չվավերացված հարձակվողներին գործարկել կոդը և SQL-ը

ServiceNow-ը թողարկել է անվտանգության չորս թերություններ, որոնք ազդում են ServiceNow AI պլատֆորմի վրա, որոնցից երեքը գնահատվել են 10.0 CVSS գնահատման համակարգում և որոշակի հանգամանքներում շահագործելի են չհաստատված հարձակվողի կողմից: Ընկերությունը հայտնել է, որ տեղադրեց անվտանգության թարմացումներ հոսթինգի օրինակների համար և թարմացումներ տրամադրեց իր գործընկերներին և սեփական հյուրընկալող հաճախորդներին, ինչը թողնում է կազմակերպություններին, որոնք ղեկավարում են իրենց

Գրեգ Ֆինը PPC-ի 20 տարվա մասին. ճշգրիտ համընկնումից մինչև AI ռեժիմ
Մարկետինգ և SEO օգս 28, 2026

Գրեգ Ֆինը PPC-ի 20 տարվա մասին. ճշգրիտ համընկնումից մինչև AI ռեժիմ

Գրեգ Ֆինն անդրադառնում է PPC-ի 20 տարվա՝ ճշգրիտ համընկնումից և Smart Bidding-ից մինչև ավտոմատացում, AI ռեժիմ և թե ինչու է իսկականությունն ավելի կարևոր, քան երբևէ:

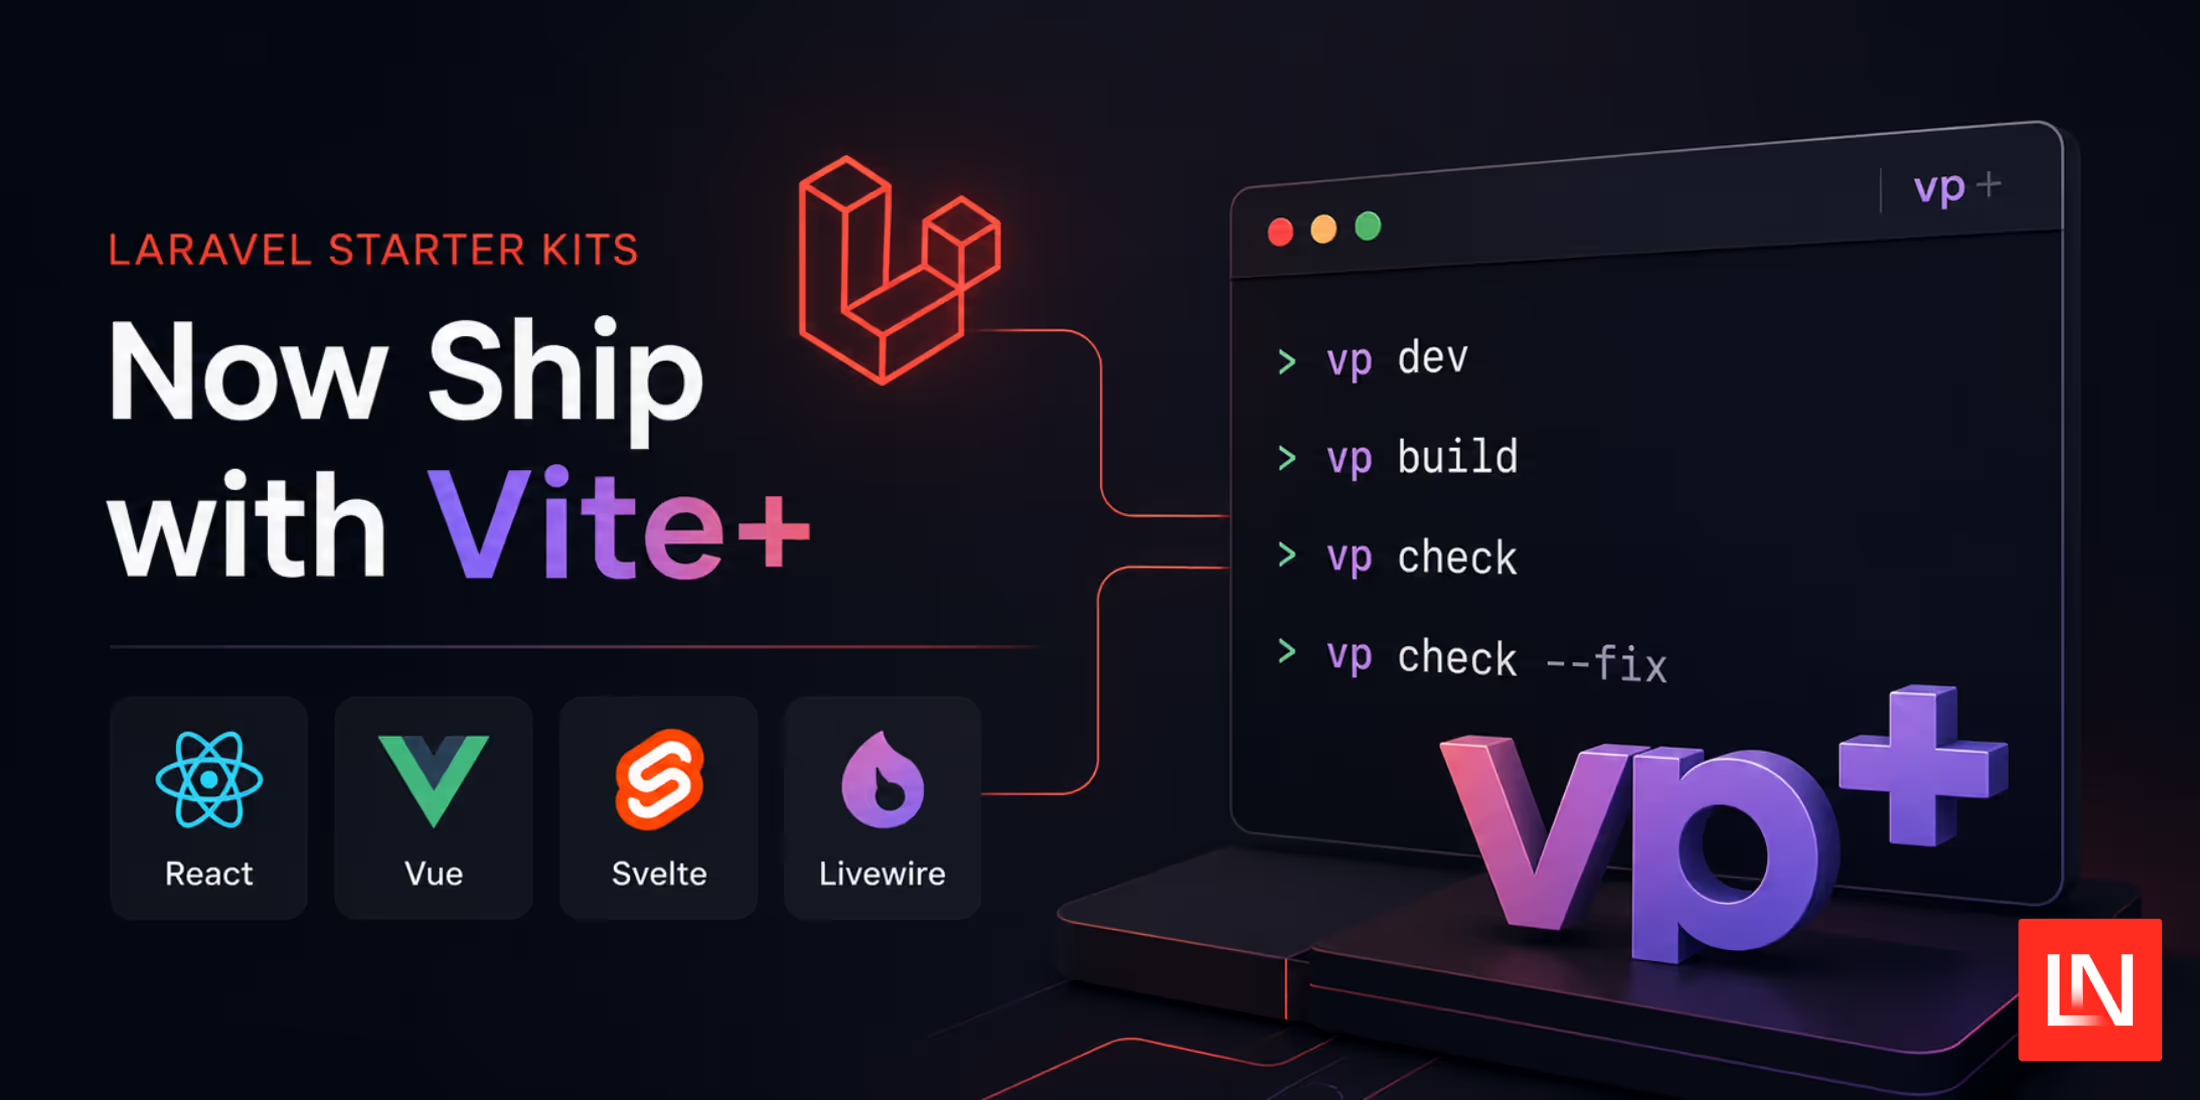
Laravel մեկնարկային փաթեթներն այժմ առաքվում են Vite+-ով
Ուսուցում օգս 28, 2026

Laravel մեկնարկային փաթեթներն այժմ առաքվում են Vite+-ով

Laravel-ի յուրաքանչյուր մեկնարկային հավաքածու այժմ ստեղծվում է Vite+-ի միջոցով՝ փոխանակելով ESLint-ը և Prettier-ը React-ի, Vue-ի, Svelte-ի և Livewire-ի մեկ vp-ի համար:

Չինական արտադրության ZBT երթուղիչները առաքվում են երկու իմպլանտներով, որոնք թույլ են տալիս չվավերացված հարձակվողներին արմատային մուտք
Անվտանգություն օգս 28, 2026

Չինական արտադրության ZBT երթուղիչները առաքվում են երկու իմպլանտներով, որոնք թույլ են տալիս չվավերացված հարձակվողներին արմատային մուտք

VulnCheck-ը բացահայտել է երկու նախկինում չփաստաթղթավորված գործարանային իմպլանտներ Shenzhen Zhibotong Electronics-ի (ZBT) կողմից կառուցված երթուղիչների համար, որոնցից յուրաքանչյուրը թույլ է տալիս չհաստատված հեռակառավարվող հարձակվողին ազդակիր սարքերի վրա հրամաններ գործարկել որպես արմատ: Իմպլանտները, որոնք ընկերության զրոյական հետազոտական ​​խմբի կողմից ստացել են SPEAKINGSTONE և DARKLANTERN անվանումները, հետևում են որպես CVE-2026-74232 և CVE-2026-74233:

Վերջին աշխատատեղերը որոնման մարքեթինգում
Մարկետինգ և SEO օգս 28, 2026

Վերջին աշխատատեղերը որոնման մարքեթինգում

Տեղադրեք ձեր հաջորդ աշխատանքը SEO-ում կամ PPC-ում: Այս ապրանքանիշերն ու գործակալությունները աշխատանքի են հրավիրում բաց որոնման շուկայավարման դիրքեր զբաղեցնելու համար հենց հիմա:

Ինչպես ավտոմատացնել ձեր թեստերը էքսպրեսում, օգտագործելով Vitest-ը
Ուսուցում օգս 28, 2026

Ինչպես ավտոմատացնել ձեր թեստերը էքսպրեսում, օգտագործելով Vitest-ը

API-ի տրամաբանության միջոցով մտածելը, երբ անընդհատ ներդիրները փոխելով հավելվածների ինտեգրման փորձարկմանը, կարող է ճնշող և ժամանակատար լինել: Դե, դուք կարող եք խնայել ձեր ժամանակը և էներգիան՝ գրելով թեստեր ձեր հավելվածի համար

Ցանկանո՞ւմ եք նման թվային լուծում ձեր բիզնեսի համար։

Մենք ստեղծում ենք ժամանակակից բազմալեզու կայքեր, ինտեգրում արտաքին ծառայություններ և ավտոմատացնում կոնտենտի գործընթացները զարգացող բիզնեսների համար։