ThreatsDay. Կրիտիկական firewall-ի թերություններ, բանկային տրոյաններ վարձակալված, զենքով ձեռք բերված PDF, նշանների գողություն + ևս 26 պատմություն

Տեխնոլոգիաներ և թվային նորություններ

Թարմ նորություններ, միտումներ և օգտակար նյութեր տեխնոլոգիաների, արհեստական բանականության, կիբերանվտանգության, մարքեթինգի և թվային աշխարհի մասին։

Վերջին նորությունները

Թարմ նյութեր տեխնոլոգիաների, AI-ի, կիբերանվտանգության, մարքեթինգի և թվային միտումների մասին՝ մեկ վայրում։

Վերջին թարմացումը
Վերջին նորությունները
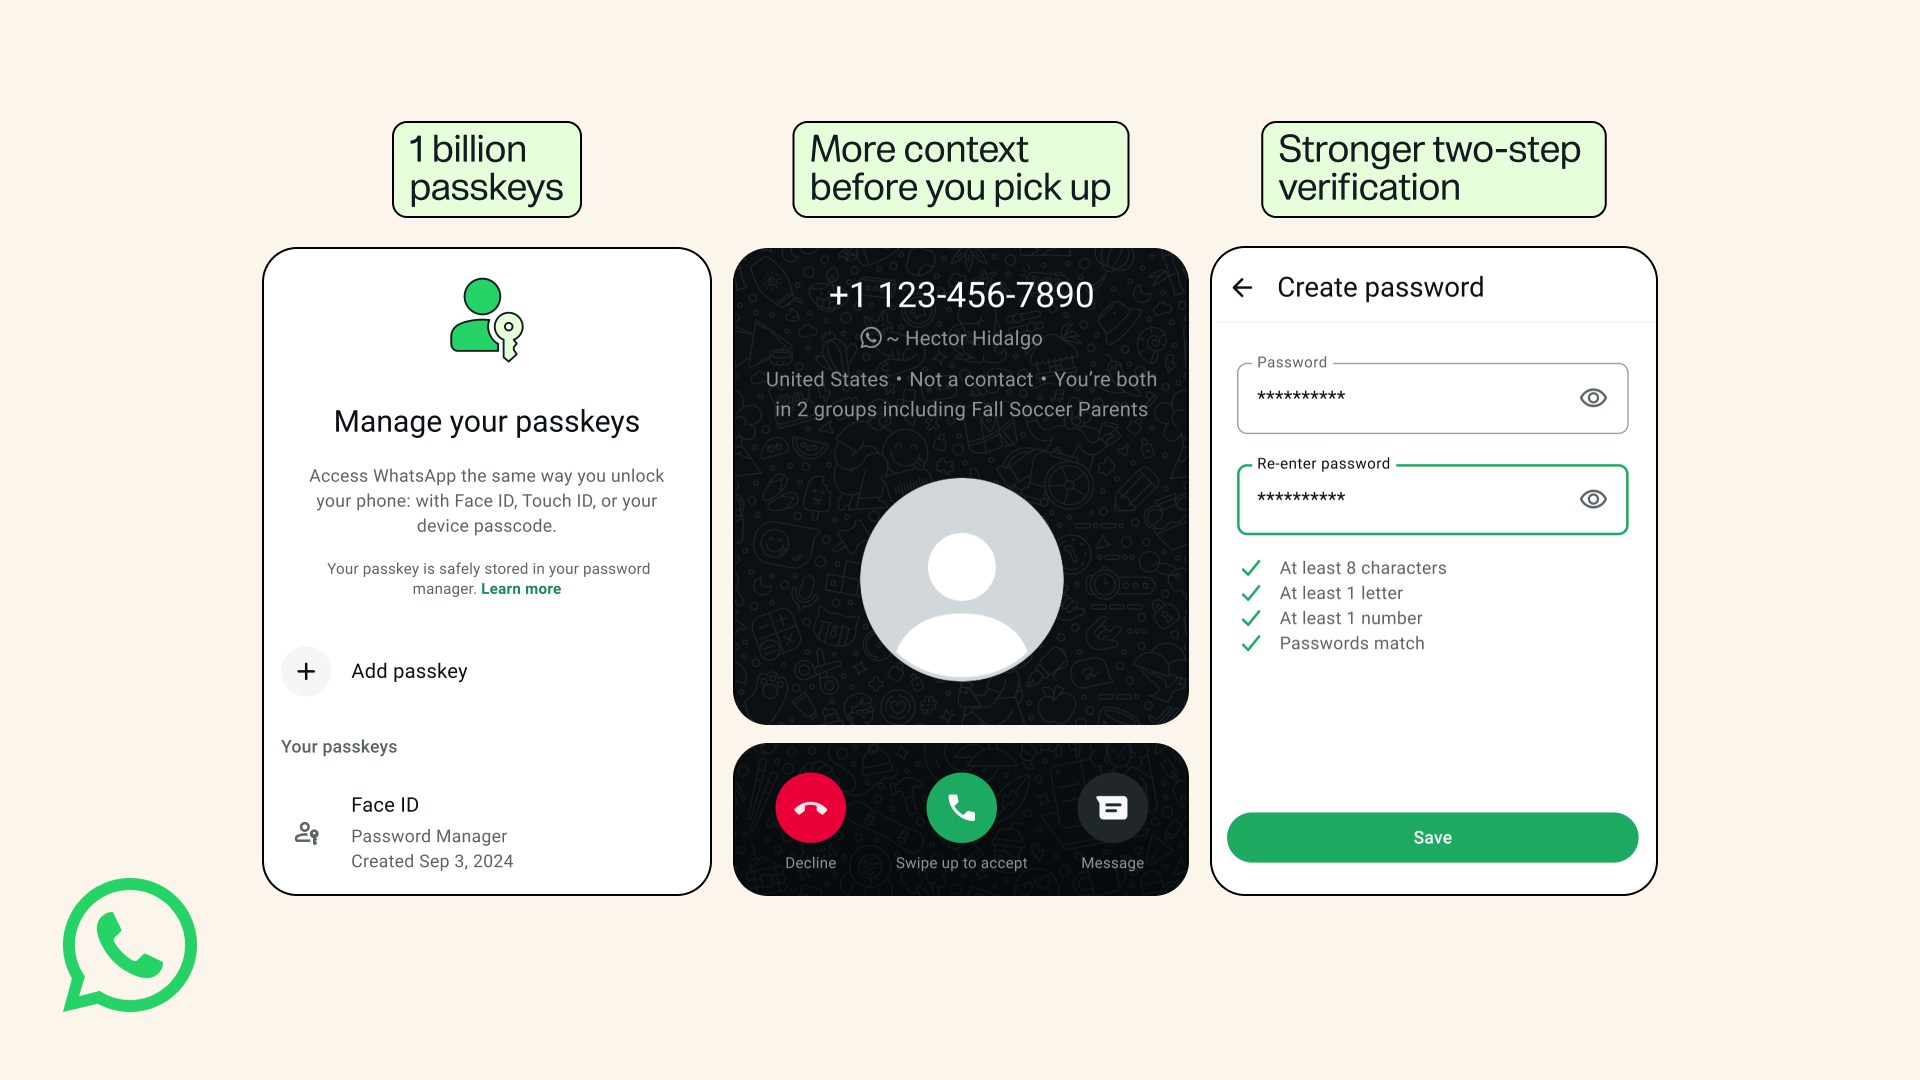
Հաշվի անվտանգության նոր հնարավորություններ WhatsApp-ի համար
Տեխնոլոգիաներ օգս 25, 2026

Հաշվի անվտանգության նոր հնարավորություններ WhatsApp-ի համար

Մենք WhatsApp-ում ավելացնում ենք հաշվի անվտանգության նոր գործառույթներ, ինչպիսիք են ավելի ուժեղ երկքայլ հաստատումը և անհայտ զանգողների զանգերի լրացուցիչ համատեքստը:

Մենք համագործակցում ենք Դելավեր նահանգի հետ՝ անվճար արհեստական ​​ինտելեկտի և կարիերայի ուսուցում տրամադրելու համար:
Տեխնոլոգիաներ օգս 25, 2026

Մենք համագործակցում ենք Դելավեր նահանգի հետ՝ անվճար արհեստական ​​ինտելեկտի և կարիերայի ուսուցում տրամադրելու համար:

Google-ը համագործակցում է Դելավերի հետ՝ տրամադրելով անվճար կարիերայի վկայականներ և AI ուսուցում նահանգի բնակիչներին:

Ակտիվորեն շահագործվող Oracle WebLogic թերությունը թույլ է տալիս չվավերացված հարձակվողներին մուտք գործել կարևոր տվյալներ
Անվտանգություն օգս 25, 2026

Ակտիվորեն շահագործվող Oracle WebLogic թերությունը թույլ է տալիս չվավերացված հարձակվողներին մուտք գործել կարևոր տվյալներ

ԱՄՆ Կիբերանվտանգության և ենթակառուցվածքների անվտանգության գործակալությունը (CISA) երկուշաբթի օրը ավելացրել է Oracle HTTP սերվերի և Oracle WebLogic սերվերի վրա ազդող անվտանգության առավելագույն թերություն իր հայտնի շահագործվող խոցելիությունների (KEV) կատալոգում՝ վկայակոչելով ակտիվ շահագործման ապացույցները: Խոցելիությունը, որը հետևվում է որպես CVE-2026-21962 (CVSS գնահատականը՝ 10.0), թույլ է տալիս չհաստատված հարձակվողին՝ HTTP-ի միջոցով ցանց մուտք ունենալ

Ինչպես կառուցել արհեստական ​​ինտելեկտի աշխատակիցներ, որպեսզի աշխատեն ձեր ափսեից
Մարկետինգ և SEO օգս 25, 2026

Ինչպես կառուցել արհեստական ​​ինտելեկտի աշխատակիցներ, որպեսզի աշխատեն ձեր ափսեից

Ցանկանու՞մ եք դուրս գալ AI-ի հիմնական հուշումներից և ստեղծել AI աշխատակիցներ, որոնք իրականում ղեկավարում են ձեր բիզնեսի մասերը: Զարմանում եք, թե ինչպես վարժեցնել AI-ն, որպեսզի համապատասխանի ձեր չափանիշներին և պլանավորի, որ այն աշխատի ինքնուրույն: Այս հոդվածում դուք կիմանաք, թե ինչպես կառուցել, վարժեցնել և պլանավորել արհեստական ​​ինտելեկտի աշխատակիցներին, որոնք ձեր ափսեից կհանեն ձեռքի աշխատանքը և անվճար […]

Ինչու ձեր կայքը երբեք չպետք է դադարի փոխվել
Ուսուցում օգս 25, 2026

Ինչու ձեր կայքը երբեք չպետք է դադարի փոխվել

Յուրաքանչյուր կայք իր գագաթնակետին է հասնում գործարկման օրը և կամաց-կամաց հեռանում է այնտեղից, ոչ թե այն պատճառով, որ կոտրվում է, այլ այն պատճառով, որ ոչ ոք ժամանակ չունի այն ընթացիկ պահելու համար: Ինքնավար կայքերը, որոնք գործարկումից հետո շարունակաբար օպտիմիզացվում են գործակալների կողմից, նպատակ ունեն փոխել դա: Պիեռ Բուրգին կիսվում է այն ամենով, ինչ նրանք սովորել են կառուցելով վեբ կայքի ամբողջական ինքնավարություն և դիզայնի ավելի խորը խնդիրը, որը նրանք բացահայտել են ճանապարհին:

Ներկայացնում ենք Edits կինոփառատոնը Spotlight India's Emerging Creator Talent-ին
Տեխնոլոգիաներ օգս 25, 2026

Ներկայացնում ենք Edits կինոփառատոնը Spotlight India's Emerging Creator Talent-ին

Այսօր մենք հայտարարում ենք «Edits» կինոփառատոնի մեկնարկի մասին. նախաձեռնություն, որը հրավիրում է բովանդակություն ստեղծողներին ամբողջ Հնդկաստանում ցուցադրել իրենց ստեղծագործական գործունեությունը «Edits»-ի վրա ստեղծված Reels-ի միջոցով:

Տեղական SEO, որն իրականում աշխատում է. պահանջվում է որոշակի ժողով (AI-ն ներառված չէ)
Մարկետինգ և SEO օգս 25, 2026

Տեղական SEO, որն իրականում աշխատում է. պահանջվում է որոշակի ժողով (AI-ն ներառված չէ)

Երթևեկությունը, վարկանիշները և բովանդակության ելքը բոլորն էլ բարձրացել են: GBP-ի գործողությունները հարթ են: Ամանդա Ջորդանը բացատրում է, թե ինչու է տեղական SEO-ն խախտում մասշտաբով և կիսում է SEO-ի առաջին աուդիտի շրջանակը, որը շտկում է այն:

Առաքում եք ավելի շատ AI կոդը, քան կարող եք ապահովել: Դիտեք Ինչպես վերահսկել մարման պարտքը
Անվտանգություն օգս 24, 2026

Առաքում եք ավելի շատ AI կոդը, քան կարող եք ապահովել: Դիտեք Ինչպես վերահսկել մարման պարտքը

Եթե ​​ձեր մշակողները օգտագործում են AI կոդավորման գործիքներ, դուք հավանաբար արդեն տեսնում եք դրական կողմը՝ ավելի արագ զարգացում, ավելի շատ կոդ և ավելի քիչ ժամանակ ծախսված սովորական աշխատանքի վրա: Ամենադժվարն այն է, ինչ գալիս է հետո: AI-ն կարող է նաև ներդնել բաց կոդով փաթեթներ այնպիսի տեմպերով, որով ձեր անվտանգության թիմը երբեք չի ստեղծվել: Ավելի շատ կախվածություն նշանակում է ավելի շատ խոցելիություն վերանայման համար, ավելի շատ վերականգնողական աշխատանքներ և հետաձգումներ, որոնք կարող են

Weedhack չարամիտ ծրագիրը տարածվում է կեղծ Minecraft հաճախորդների և SEO-ի թունավորման միջոցով
Անվտանգություն օգս 24, 2026

Weedhack չարամիտ ծրագիրը տարածվում է կեղծ Minecraft հաճախորդների և SEO-ի թունավորման միջոցով

Կիբերանվտանգության հետազոտողները պարզել են, որ մի քանի կայքեր դեռ ակտիվորեն տարածում են չարամիտ ծրագրերի ընտանիքը, որը հայտնի է որպես Weedhack, խաղացողներին՝ դիմակավորված որպես Minecraft-ի հաճախորդներ: McAfee Labs-ը հայտնել է, որ հայտնաբերել և արգելափակել է վնասակար կայքեր մուտք գործելու ավելի քան 6300 փորձեր՝ հավելելով, որ գտել է նման խաղային կայքեր, որոնք նախատեսված են օրինական նախագծերը նմանակելու համար, ներառյալ բրենդինգը, առանձնահատկությունների ցուցակները, ՀՏՀ-ները,

Ինչ է տեղի ունենում բժշկական պատկերի հետ նախքան և այն բանից հետո, երբ մոդելը տեսնում է այն
Ուսուցում օգս 24, 2026

Ինչ է տեղի ունենում բժշկական պատկերի հետ նախքան և այն բանից հետո, երբ մոդելը տեսնում է այն

Բժշկական պատկերազարդման փաստաթղթերը լի են ծանոթ տեսք ունեցող տերմիններով՝ նորմալացում, պիտակներ, վավերացում, անոտացիա և նախնական մշակում: Եթե ​​դուք գալիս եք ընդհանուր մեքենայական ուսուցումից, կարող եք մտածել, որ արդեն գիտեք w

⚡ Շաբաթական ամփոփում. AI-ի վրա աշխատող PLC հարձակումներ, GitLab հարձակումներ, Stripe Key Leaks և այլն
Անվտանգություն օգս 24, 2026

⚡ Շաբաթական ամփոփում. AI-ի վրա աշխատող PLC հարձակումներ, GitLab հարձակումներ, Stripe Key Leaks և այլն

Տեղադրվում է փաթեթ: Բացվում է մուտքի հուշում: Մի տուփ տեղադրված է ինտերնետին: Դեռևս ոչ մի արտասովոր բան չի թվում: Մոտավորապես այսպիսի տրամադրություն է այս շաբաթ: Վստահելի գործիքները դառնում են թշնամական, հին թույլ կետերը նոր ուշադրություն են գրավում, AI-ն ավելի էժան է դարձնում շահագործման աշխատանքը, և հետազոտողները շարունակում են գտնել հարձակումներ, որոնք ավելի ծանր են հնչում, քան իրականում են: Շատ մաքրելու համար: Ահա կարճ տարբերակը. ⚡ Շաբաթվա սպառնալիքը U.S.

WordlistLoader-ը տրամադրում է Amatera-ն ClickFix-ի միջոցով, SynkLoader-ը Phishes Windows-ի գաղտնաբառերը
Անվտանգություն օգս 24, 2026

WordlistLoader-ը տրամադրում է Amatera-ն ClickFix-ի միջոցով, SynkLoader-ը Phishes Windows-ի գաղտնաբառերը

Կիբերանվտանգության հետազոտողները նշել են չարամիտ ծրագրերի երկու նոր ընտանիքներ՝ WordlistLoader և SynkLoader, որոնք օգտագործվում են հաջորդ փուլի օգտակար բեռներ մատակարարելու և, հավանաբար, հասանելիություն փրկագին խմբերին վաճառելու համար: Ըստ Gen Digital-ի բացահայտումների՝ WordlistLoader-ն օգտագործվում է Amatera Stealer-ը (aka ACR Stealer կամ AcridRain Stealer) ClearFake արշավների միջոցով առաքելու համար, որոնք օգտագործում են ClickFix (aka FakeCaptcha)

Ցանկանո՞ւմ եք նման թվային լուծում ձեր բիզնեսի համար։

Մենք ստեղծում ենք ժամանակակից բազմալեզու կայքեր, ինտեգրում արտաքին ծառայություններ և ավտոմատացնում կոնտենտի գործընթացները զարգացող բիզնեսների համար։